Pages

Senin, 29 Desember 2014

MEMBUAT KABEL UTP STRAIGHT & CROSS

Kabel straight
    Kabel straight merupakan kabel yang memiliki cara pemasangan yang sama antara ujung satu  dengan ujung yang lainnya.
Kabel straight digunakan untuk menghubungkan 2 device yang berbeda.
Urutan standar kabel straight adalah seperti dibawah ini yaitu sesuai dengan standar TIA/EIA 368B (yang paling banyak dipakai) atau kadang-kadang juga dipakai  sesuai  standar TIA/EIA 368A sebagai berikut:
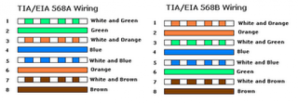

Contoh penggunaan kabel straight adalah sebagai berikut :
  • Menghubungkan antara computer dengan switch
  • Menghubungkan computer dengan LAN pada modem cable/DSL
  • Menghubungkan router dengan LAN pada modem cable/DSL
  • Menghubungkan switch ke router
  • Menghubungkan hub ke router
Kabel cross over
    Kabel cross over merupakan kabel yang memiliki susunan berbeda antara ujung satu dengan
ujung dua. Kabel cross over  digunakan untuk menghubungkan 2 device yang sama. Gambar dibawah adalahsusunan standar kabel cross over.
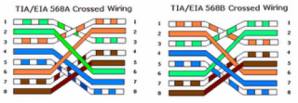

Contoh penggunaan kabel cross over adalah sebagai berikut :
  • Menghubungkan 2 buah komputer secara langsung
  • Menghubungkan 2 buah switch
  • Menghubungkan 2 buah hub
  • Menghubungkan switch dengan hub
  • Menghubungkan komputer dengan router
    Dari 8 buah kabel yang ada pada kabel UTP ini (baik pada kabel straight maupun cross over) hanya 4 buah saja yang digunakan untuk mengirim dan menerima data, yaitu kabel pada pin no 1,2,3 dan 6.

Membuat kabel Straight dan Cross Over
Untuk membuat sebuah kabel jaringan menggunakan kabel UTP ini terdapat beberapa peralatan yang perlu kita siapkan, yaitu :
  • kabel UTP
  • Connector RJ-45
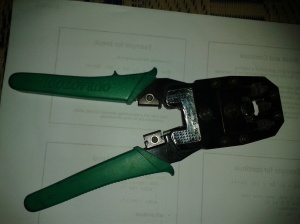
  • Crimping tools
  • RJ-45 LAN Tester
contoh gambarnya seperti dibawah ini :


Kabel UTP Tipe Straight
    Sekarang akan kita bahas cara pemasangannya. Yang pertama adalah cara memasang kabel UTP tipe straight. Untuk itu, lakukan langkah-langkah berikut:
  1. Kupas ujung kabel sekitar 2 cm, sehingga kabel kecil-kecil yang ada didalamnya kelihatan.
  • Pisangkan kabel-kabel tersebut dan luruskan. Kemudian susun dan rapikan berdasarkan warnanya yaitu Orange Putih, Orange, Hijau Putih, Biru, Biru Putih, Hijau, Coklat Putih, dan Coklat. Setelah itu potong bagian ujungnya sehingga rata satu sama lain.

Susunan kabel UTP tipe straight bisa Anda lihat pada gambar di bawah:
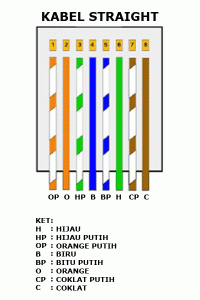
    Setelah kabel tersusun, ambil Jack RJ-45. Seperti yang saya katakan tadi Jack ini terdiri dari 8 pin. Pin 1 dari jack ini adalah pin yang berada paling kiri jika posisi pin menghadap Anda. Berurut ke kanan adalah jack 2, 3, dan seterusnya.
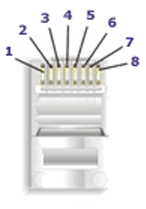
    Kemudian masukkan kabel-kabel tersebut ke dalam Jack RJ-45 sesuai dengan urutan tadi yaitu sebagai berikut:
    • Orange Putih pada Pin 1
    • Orange pada Pin 2
    • Hijau Putih pada Pin 3
    • Biru pada Pin 4
    • Biru Putih pada Pin 5
    • Hijau pada Pin 6
    • Coklat Putih pada Pin 7
    • Coklat pada Pin 8.
Masukkan kabel tersebut hingga bagian ujungnya mentok di dalam jack.


    Masukan Jack RJ-45 yang sudah terpasang dengan kabel tadi ke dalam mulut tang crimping yang sesuai sampai bagian pin Jack RJ-45 berada didalam mulut tang. Sekarang jepit jack tadi dengan tang crimping hingga seluruh pin menancap pada kabel. Biasanya jika pin jack sudah menancap akan mengeluarkan suara “klik”.
Sekarang Anda sudah selesai memasang jack RJ-45 pada ujung kabel pertama. Untuk ujung kabel yang kedua, langkah-langkahnya sama dengan pemasangan ujung kabel pertama tadi. Untuk itu, ulangi langkah-langkah tadi untuk memasang Jack RJ-45 pada ujung kabel yang kedua.
    
    Kalau sudah kemudian kita test menggunakan LAN tester. Masukkan ujung ujung kabel ke alatnya, kemudian nyalakan, kalau lampu led yang pada LAN tester menyala semua, dari nomor 1 sampai 8 berarti Anda telah sukses. Kalau ada salah satu yang tidak menyala berarti kemungkinan pada pin nomor tersebut ada masalah. Cara paling mudah yaitu Anda tekan (press) lagi menggunakan tang. Kemungkinan pinnya belum tembus. Kalau sudah Anda tekan tetapi masih tidak nyambung, maka coba periksa korespondensinya antar pin udah 1-1  atau belum.lihat gambar di bawah ini:


Kabel UTP Tipe Cross
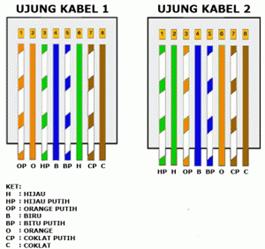
    Cara memasang kabel UTP tipe straight sudah saya jelaskan tadi. Sekarang saya bahas mengenai cara memasang kabel UTP tipe cross. Cara pemasangan kabel UTP tipe cross hampir sama dengan memasang kabel UTP tipe straight. Mengenai teknis pemasanganya sama seperti tadi. Perbedaanya adalah urutan warna kabel pada ujung kabel yang kedua. Untuk ujung kabel pertama, susunan kabel sama dengan susunan kabel UTP tipe straight yaitu:
  • Orange Putih pada Pin 1
  • Orange pada Pin 2
  • Hijau Putih pada Pin 3
  • Biru pada Pin 4
  • Biru Putih pada Pin 5
  • Hijau pada Pin 6
  • Coklat Putih pada Pin 7
  • Coklat pada Pin 8.

    Untuk ujung kabel yang kedua, susunan warnanya berbeda dengan ujung pertama. Adapaun susunan warnanya adalah sebagi berikut:
  • Hijau Putih pada Pin 1
  • Hijau pada Pin 2
  • Orange Putih pada Pin 3
  • Biru pada Pin 4
  • Biru Putih pada Pin 5
  • Orange pada Pin 6
  • Coklat Putih pada Pin 7
  • Coklat pada Pin 8.
Hasil akhir kabel UTP tipe cross akan seperti ini:


    Kesimpulannya adalah jika Anda memasang kabel UTP tipe straight maka susunan warna pada kedua ujung kabel adalah sama. Sedangkan cara pemasangan UTP tipe cross, susunan warna ujung kabel pertama berbeda dengan unjung kabel kedua. Nanti jika dites menggunakan LAN tester, maka nantinya led 1, 2, 3 dan 6 akan saling bertukar. Kalau tipe straight menyalanya urutan, sedangkan tipe cross ada yang lompat-lompat. Tapi yang pasti harus menyala semua setiap led dari nomor 1 sampai 8.lihat gambar di bawah ini !

https://deenugraha.wordpress.com/about/membuat-kabel-utp-straight-cross/

Sabtu, 27 Desember 2014

Router (komputasi)


     Sebuah router ( / r u t ə / atau (terutama Amerika Utara dan Australia) / r aʊ - / , juga / - ər / ) adalah perangkat jaringan yang meneruskan paket data antara jaringan komputer . Router terhubung ke dua atau lebih baris data dari jaringan yang berbeda. Ketika paket data datang dalam salah satu baris, router membaca informasi alamat dalam paket untuk menentukan tujuan akhirnya. Kemudian, dengan menggunakan informasi dalam Surat tabel routing atau routing kebijakan , mengarahkan paket ke jaringan berikutnya pada perjalanannya. Hal ini menciptakan overlay internetwork . Router melakukan "lalu lintas mengarahkan" fungsi pada Internet . Sebuah paket data biasanya diteruskan dari satu router yang lain melalui jaringan yang merupakan internetwork hingga mencapai node tujuan.
     Jenis yang paling akrab router rumah dan router kantor kecil yang hanya melewati data, seperti halaman web, email, IM, dan video antara komputer rumah dan internet. Contoh dari router akan kabel atau DSL router pemilik, yang menghubungkan ke Internet melalui ISP . Router lebih canggih, seperti router perusahaan, menghubungkan jaringan bisnis atau ISP besar hingga kuat router inti yang meneruskan data dengan kecepatan tinggi di sepanjang serat optik baris dari backbone internet . Meskipun router biasanya didedikasikan perangkat keras, penggunaan router berbasis software telah berkembang semakin umum.

Aplikasi

  Ketika beberapa router yang digunakan dalam jaringan yang saling berhubungan, router bertukar informasi tentang alamat tujuan menggunakan protokol routing dinamis. Setiap router membangun sebuah tabel daftar rute pilihan antara dua sistem pada jaringan yang saling berhubungan. Router A memiliki antarmuka untuk jenis fisik yang berbeda dari koneksi jaringan, seperti kabel tembaga, serat optik, atau transmisi nirkabel. Hal ini juga berisi firmware untuk jaringan yang berbeda protokol komunikasi standar. Setiap antarmuka jaringan menggunakan perangkat lunak komputer khusus ini untuk mengaktifkan paket data yang akan diteruskan dari satu sistem transmisi protokol yang lain.
   Router juga dapat digunakan untuk menghubungkan dua atau lebih logis kelompok perangkat komputer yang dikenal sebagai subnet , masing-masing dengan sub yang berbeda alamat jaringan . Alamat subnet yang tercatat di router tidak selalu peta langsung ke koneksi antarmuka fisik.
Router A memiliki dua tahap pesawat operasi yang disebut :
  • Control plane : router A mempertahankan tabel routing yang berisi daftar rute mana yang harus digunakan untuk meneruskan paket data, dan melalui koneksi antarmuka fisik. Ia melakukan ini dengan menggunakan pra-konfigurasi arahan internal disebut rute statis, atau dengan belajar rute menggunakan dynamic routing protocol . Statis dan dinamis rute disimpan dalam Information Base Routing (RIB). Kontrol-pesawat logika kemudian strip RIB dari arahan non esensial dan membangun Forwarding Information Base (FIB) yang akan digunakan oleh forwarding-pesawat.
  • Forwarding plane : Router meneruskan paket data antara koneksi antarmuka masuk dan keluar. Ini rute ke jenis jaringan yang benar menggunakan informasi bahwa paket Header mengandung. Menggunakan data yang tercatat dalam bidang routing yang control meja.
     Router dapat menyediakan konektivitas dalam perusahaan, antara perusahaan dan Internet, atau antara penyedia layanan internet (ISP) jaringan. Router terbesar (seperti Cisco CRS-1 atau Juniper T1600 ) interkoneksi berbagai ISP, atau dapat digunakan dalam jaringan perusahaan besar. Router yang lebih kecil biasanya menyediakan konektivitas untuk jaringan rumah dan kantor khas. Solusi jaringan lain mungkin disediakan oleh backbone Wireless Distribution System (WDS), yang menghindari biaya memperkenalkan kabel jaringan ke dalam bangunan.
     Semua ukuran router dapat ditemukan di dalam perusahaan. Router paling kuat biasanya ditemukan di ISP, fasilitas akademis dan penelitian. Perusahaan besar juga mungkin perlu router lebih kuat untuk mengatasi semakin meningkat tuntutan intranet lalu lintas data. Sebuah model tiga layer umum digunakan, tidak semua yang perlu hadir dalam jaringan yang lebih kecil.

Akses


Sebuah screenshot dari antarmuka web LuCI digunakan oleh OpenWRT . Halaman ini mengkonfigurasi Dynamic DNS .
 
     Router akses, termasuk 'kantor kecil / rumah kantor (SOHO) model, yang terletak di lokasi pelanggan seperti kantor cabang yang tidak perlu hirarkis routing mereka sendiri. Biasanya, mereka dioptimalkan untuk biaya rendah. Beberapa router SOHO mampu menjalankan alternatif Firmwares berbasis Linux gratis seperti Tomat , OpenWRT atau DD-WRT . [7]

Distribusi

     Router distribusi agregat lalu lintas dari beberapa router akses, baik di tempat yang sama, atau untuk mengumpulkan data stream dari beberapa situs ke lokasi perusahaan besar. Router distribusi sering bertanggung jawab untuk menegakkan kualitas layanan di seluruh WAN , sehingga mereka mungkin memiliki memori yang cukup besar terpasang, beberapa sambungan antarmuka WAN, dan onboard rutinitas pengolahan data yang cukup besar. Mereka juga dapat menyediakan konektivitas ke kelompok file server atau jaringan eksternal lainnya.

Keamanan

    Jaringan eksternal harus hati-hati dianggap sebagai bagian dari strategi keamanan secara keseluruhan. Sebuah router mungkin termasuk firewall , VPN penanganan, dan fungsi keamanan lainnya, atau ini dapat ditangani oleh perangkat terpisah. Banyak perusahaan memproduksi router keamanan berorientasi, termasuk Cisco Systems 'PIX dan ASA5500 seri, Juniper Netscreen, Watchguard di Firebox, berbagai Barracuda tentang perangkat surat-berorientasi, dan banyak lainnya. Router juga sering melakukan terjemahan alamat jaringan , yang memungkinkan beberapa perangkat pada jaringan untuk berbagi alamat IP publik. 

Inti

     Dalam perusahaan, sebuah router inti dapat memberikan "backbone runtuh" ​​interkoneksi router lapis distribusi dari beberapa bangunan kampus, atau lokasi perusahaan besar. Mereka cenderung dioptimalkan untuk bandwidth yang tinggi, tetapi tidak memiliki beberapa fitur dari Router Edge. 

Konektivitas internet dan penggunaan internal

     Router dimaksudkan untuk ISP dan konektivitas perusahaan besar biasanya bertukar informasi routing menggunakan Border Gateway Protocol (BGP). RFC 4098 standar mendefinisikan jenis BGP router sesuai dengan fungsinya:
  • Tepi router: Juga disebut router Provider Edge, ditempatkan di tepi jaringan ISP. Router menggunakan Eksternal BGP untuk EBGP router di ISP lain, atau perusahaan besar Autonomous System .
  • Pelanggan tepi router: Juga disebut router Customer Edge, terletak di tepi jaringan pelanggan, itu juga menggunakan EBGP ke Autonomous System provider-nya. Hal ini biasanya digunakan dalam suatu organisasi (perusahaan).
  • Inter-provider border router: Interkoneksi ISP, adalah router BGP yang memelihara sesi BGP dengan router BGP lain di ISP Sistem Otonomi.
  • Router inti : Sebuah router inti berada dalam sebuah Autonomous System sebagai tulang punggung untuk membawa lalu lintas antara router tepi.
  • Dalam ISP: Di Sistem Otonomi ISP, router menggunakan BGP internal untuk berkomunikasi dengan router lainnya ISP tepi, lainnya intranet router inti, atau ISP penyedia intranet router perbatasan.
  • "Backbone Internet:" Internet tidak lagi memiliki tulang punggung jelas diidentifikasi, tidak seperti jaringan pendahulunya. Lihat zona default-bebas (DFZ). ISP utama 'router sistem membentuk apa yang bisa dianggap sebagai saat inti backbone Internet. ISP beroperasi semua empat jenis router BGP dijelaskan di sini. ISP "inti" router digunakan untuk menghubungkan ujung dan perbatasan router. Router inti juga memiliki fungsi khusus dalam jaringan pribadi virtual berdasarkan pada kombinasi BGP dan Multi-Protocol Label Switching protokol.
  • Port forwarding: Router juga digunakan untuk port forwarding antara Internet terhubung private server.
  • Voice / Data / Fax / Video Processing Router: Umumnya disebut sebagai server akses atau gateway , perangkat ini digunakan untuk rute voice proses, data, video dan lalu lintas faks di Internet. Sejak tahun 2005, sebagian besar panggilan telepon jarak jauh telah diproses sebagai IP lalu lintas ( VOIP ) melalui gateway suara. Lalu lintas suara yang jaringan kabel tradisional sekali dilakukan [ klarifikasi diperlukan ]. Penggunaan jenis akses server router diperluas dengan munculnya internet, pertama dengan akses dial-up dan kebangkitan lain dengan layanan telepon suara.

Sejarah dan teknis informasi


Leonard Kleinrock dan pertama IMP.


    Perangkat pertama yang memiliki fundamental fungsi yang sama sebagai router tidak hari ini, adalah Interface Message Processor (IMP); IMPS adalah perangkat yang membentuk ARPANET , pertama paket jaringan. Ide untuk router (disebut " gateway "pada saat itu) awalnya muncul melalui kelompok peneliti internasional jaringan komputer yang disebut International Network Working Group (INWG). Set up pada tahun 1972 sebagai kelompok informal untuk mempertimbangkan isu-isu teknis yang terlibat dalam menghubungkan jaringan yang berbeda, akhir tahun itu menjadi subkomite dari Federasi Internasional untuk Pengolahan Informasi.
     Perangkat ini berbeda dari sebagian besar jaringan paket sebelumnya dalam dua cara. Pertama, mereka terhubung jenis berbeda jaringan, seperti garis seri dan jaringan area lokal . Kedua, mereka connectionless perangkat, yang tidak memiliki peran dalam memastikan bahwa lalu lintas disampaikan andal, meninggalkan yang sepenuhnya kepada host (ide tertentu ini sebelumnya telah dirintis di CYCLADES jaringan).
     Ide ini dieksplorasi secara lebih rinci, dengan tujuan untuk menghasilkan sistem prototipe, sebagai bagian dari dua program kontemporer. Salah satunya adalah awal DARPA Program -initiated, yang menciptakan TCP / IP arsitektur yang digunakan saat ini. Yang lainnya adalah program di Xerox PARC untuk mengeksplorasi teknologi jaringan baru, yang menghasilkan PARC Universal Packet sistem; karena kekhawatiran kekayaan intelektual perusahaan itu mendapat sedikit perhatian luar Xerox selama bertahun-tahun.
     Beberapa saat setelah awal 1974 Xerox router pertama mulai beroperasi.  Pertama benar IP router dikembangkan oleh Virginia Strazisar di BBN , sebagai bagian dari upaya DARPA-dimulai, selama 1975-1976. Pada akhir tahun 1976, tiga PDP-11 router berbasis berada di layanan di Internet prototipe eksperimental. 
     Router multiprotocol pertama secara independen diciptakan oleh para peneliti staf di MIT dan Stanford pada tahun 1981; router Stanford dilakukan oleh William Yeager , dan MIT satu per Noel Chiappa ; keduanya juga didasarkan pada PDP-11s.
Hampir semua jaringan sekarang menggunakan TCP / IP, tapi router multiprotocol masih diproduksi. Mereka penting dalam tahap awal pertumbuhan jaringan komputer, ketika protokol selain TCP / IP yang digunakan. Router internet modern yang menangani IPv4 dan IPv6 adalah multiprotocol, tetapi perangkat sederhana dari pengolahan router AppleTalk, DECnet, IP dan protokol Xerox.
     Dari pertengahan 1970-an dan pada 1980-an, tujuan umum komputer mini menjabat sebagai router. Router berkecepatan tinggi yang modern adalah komputer yang sangat khusus dengan tambahan hardware tambahan untuk mempercepat kedua fungsi umum routing, seperti paket forwarding, dan fungsi khusus seperti IPsec enkripsi.
    Ada penggunaan besar Linux dan Unix mesin berbasis perangkat lunak, menjalankan open source kode routing, untuk penelitian dan aplikasi lainnya. Cisco sistem operasi secara independen dirancang. Sistem operasi router utama, seperti yang dari Juniper Networks dan Extreme Networks , secara ekstensif versi modifikasi perangkat lunak Unix.

Jumat, 26 Desember 2014

Assalammu'alaikum wr.wb.

Pengertian VPN (Virtual Private Network)

Pengertian VPN (Virtual Private Network)

VPN atau Virtual Private Network adalah suatu koneksi antara satu jaringan dengan jaringan lainnya secara privat melalui jaringan publik (Internet). VPN disebut Virtual network karena menggunakan jaringan publik (Internet) sebagai media perantaranya alias bukan koneksi langsung. Dan disebut Private network
karena jaringannya bersifat privat, dimana hanya orang tertentu saja yang bisa mengaksesnya. Data yang dikirimkan pun terenkripsi sehingga aman dan tetap rahasia meskipun dikirim melalui jaringan publik.

Cara Kerja VPN

Cara kerja  VPN ibarat seperti membuat jaringan di dalam jaringan atau biasa disebut tunneling (membuat terowongan). Tunneling adalah suatu cara untuk membuat jalur koneksi secara privat dengan menggunakan infrastruktur jaringan lain. Pada dasarnya VPN juga membutuhkan sebuah server sebagai penghubung dan pengatur antar client. Ilustrasinya seperti gambar/video dibawah ini:
Cara Kerja VPN


Kelebihan VPN

VPN memungkinkan karyawan/pengguna untuk terkoneksi dengan jaringan internal kantornya dari manapun diseluruh dunia, yang penting terhubung dengan internet.
Efektif dan Efisien
Waktu yang dibutuhkan untuk menghubungkan jaringan kantor-kantor cabang ke jaringan kantor pusat lebih lebih cepat, karena hanya dengan menyediakan akses internet di kantor-kantor cabang otomatis kantor cabang tersebut bisa langsung dikoneksikan ke jaringan di kantor pusat. Sedangkan penggunaan leased line sebagai WAN akan membutuhkan waktu yang lama untuk membangun jalur koneksi khusus dari kantor cabang yang baru dengan perusahaan induknya. Dengan demikian penggunaan VPN secara tidak langsung akan meningkatkan efektivitas dan efisiensi kerja.

Hemat Biaya
Penggunaan VPN dapat mengurangi biaya operasional, karena VPN menggunakan infrastruktur jaringan publik yang sudah ada, sehingga tidak perlu membangun infrastruktur jaringan yang baru.

Meningkatkan Skalabilitas
Penggunaan VPN akan meningkatkan skalabilitas. Ketika Perusahaan  berkembang dan membuat kantor cabang baru dibeberapa tempat akan lebih  terhubung dengan jaringan lokal kantor pusat.

http://www.transiskom.com/2014/10/pengertian-vpn-virtual-private-network.html
Wassalammu'alaikum wr.wb.

Rabu, 24 Desember 2014

Manfaat dan Kegunaan Jaringan Komputer Bagi Perusahaan/Organisasi dan Mayarakat Umum

 - ketika kita menggunakan/mengaplikasi sebuah teknologi pastinya mempertimbangkan asas kegunaan serta manfaat , tak terkecuali pada jaringan komputer. Saat hendak memasang jaringan komputer, pastinya kita memiliki alasan atau pertimbangan dari segi kegunaan ataupun manfaat.

     Manfaat yang bisa dirasakan dengan adanya jaringan komputer antara lain bisa dikategorikan kedalam sebuah perusahan / organisasi dan masyarakat umum.

Manfaat dan Kegunaan Jaringan Komputer Bagi Perusahaan/Organisasi dan Mayarakat Umum

Manfaat dan Kegunaan Jaringan Komputer Bagi Perusahaan/Organisasi

Berbagi sumber daya 

     Dengan adanya jaringan komputer sumber daya seperti data pada komputer server atau perangkat keras seperti printer dan scanner bisa di sharing untuk digunakan secara bersama-sama.

     Manfaat seperti ini sangat terasa apabila di sebuah perusahaan tempat kita bekerja memiliki beberapa ruangan / lantai / cabang perusahan dan letaknya berjauhan. Dapat dibayangkan ketika kita masih menggunakan cara konvensional seperti mendatangi satu cabang tersebut hanya untuk mengambil data, pasti akan memakan waktu yang lama. Akan tetapi dengan adanya teknologi jaringan komputer, kita cukup dengan mengakses cabang yang akan kita ambil datanya dengan cepat tanpa membutuhkan waktu yang lama.

Arus informasi menjadi cepat 

     Jaringan komputer membuat arus informasi dalam sebuah perusahaan atau organisasi menjadi cepat dan tidak dibatasi oleh ruang dan tempat. Informasi antara divisi atau cabang mengalir melalui jaringan komputer tersebut tanpa perlu si karyawan / staf berpindah dari tempat ke tempat yang lain hanya untuk mendapatkan sebuah informasi.

Media komunikasi 

     Jaringan komputer menjadi media komunikasi antara karyawan atau staf yang ada dalam perusahaan / organisasi tersebut.Media komunikasi dalam jaringan komputer bisa berupa email, chat, Video Conference dan VoIP yang memungkinkan kita berbicara layaknya telepon umum atau seluler.

Keamanan data 

Dari sisi keamanan data, jaringan komputer bisa menjamin hak akses setiap pengguna dalam perusahaan atau organisasi tersebut. Sebagai contoh misalnya pimpinan bisa mengakses data yang menjadi haknya untuk diakses dan tidak bisa diakses oleh orang lain seperti karyawan, security dan sebagainya.

Integrasi data 

Data yang ada dalam sebuah organisasi atau perusahaan bisa saling terintegrasi satu sama lain seperti data penjualan, data pembelian, data stok gudang, data keuangan dan data lainnya. Dengan menggunakan jaringan komputer, data tersebut akan saling terhubung satu sama lain meskipun berasal dari divisi yang berbeda-beda.

Efisiensi dan penghematan 

Dengan adanya jaringan komputer, perusahaan atau organisasi bisa menghemat anggaran seperti transport dan angggaran yang sifatnya bisa digantikan oleh jaringan komputer. Hasil yang didapatkan oleh perusahaan menjadi maksimal karena adanya Efisiensi waktu dan dan sumber daya.

Manfaat dan kegunaan jaringan komputer bagi masyarakat umum

     Manfaat yang bisa dirasakan oleh masyarakat umum adalah adanya jaringan komputer yang memiliki skala yang lebih besar atau yang biasa kita kenal dengan istilah internet. Internet saat ini sudah menjadi kebutuhan pokok dan gaya hidup bagi masyarakat umum dari berbagai kalangan. Bagi pendidikan, internet biasa dimanfaatkan untuk mencari sumber referensi seperti jurnal, makalah, dan referensi dari blog melalui website.
Akses internet bisa dilakukan dimana saja dan menggunakan media seperti komputer , Notebook dan smartphone. Fasilitas yang biasa dimanfaatkan oleh masyarakat di internet adalah

Email, Social media, Miling list atau forum diskusi, chat rooms, video conference dan lain-lain. 

Email, adalah fasilitas di internet yang digunakan untuk mengirim dan menerima surat elektronik. Setiap orang harus memiliki alamat email untuk dapat mengirim dan menerima email ke orang lain.

Social media, merupakan komunikasi yang akhir-akhir lagi tren di dunia maya. Contoh social media yang sering digunakan adalah Facebook, twitter, Linked in dan lain-lain.

Miling list / forum diskusi, sering digunakan untuk berdiskusi melalui email dan melalu web forum.

Chat rooms, fasilitas memungkinkan seseorang di internet bisa bercakap-cakap dalam bentuk pesan text dan bisa membentuk sebuah group untuk bercakap-cakap dengan banyak orang sekaligus

Video Conference, dengan fasilitas ini memungkinkan kita bisa saling bertatap muka dan berinteraksi secara real time dengan rekan yang berjauhan serta bisa melakukan meeting dengan beberapa tempat.

VoIP, teknologi ini bisa mentransfer suara lewat internet atau dengan kata lain VoIP sebagai solusi untuk menelpon seseorang dengan hanya menggunakan internet dan tidak perlu membayar pulsa seperti telepon seluler dan telpon umum.

Selasa, 23 Desember 2014

Pengertian Dan Kelebihan DHCP

      DHCP (Dynamic Configuration Protocol) adalah layanan yang secara otomatis memberikan nomor IP kepada komputer yang memintanya. Komputer yang memberikan nomor IP disebut sebagai DHCP server, sedangkan komputer yang meminta nomor IP disebut sebagai DHCP Client. Dengan demikian administrator tidak perlu lagi harus memberikan nomor IP secara manual pada saat konfigurasi TCP/IP, tapi cukup dengan memberikan referensi kepada DHCP Server.
            
      Pada saat kedua DHCP client dihidupkan , maka komputer tersebut melakukan request ke DHCP-Server untuk mendapatkan nomor IP. DHCP menjawab dengan memberikan nomor IP yang ada di database DHCP. DHCP Server setelah memberikan nomor IP, maka server meminjamkan (lease) nomor IP yang ada ke DHCP-Client dan mencoret nomor IP tersebut dari daftar pool. Nomor IP diberikan bersama dengan subnet mask dan default gateway. Jika tidak ada lagi nomor IP yang dapat diberikan, maka client tidak dapat menginisialisasi TCP/IP, dengan sendirinya tidak dapat tersambung pada jaringan tersebut.
   
   Setelah periode waktu tertentu, maka pemakaian DHCP Client tersebut dinyatakan selesai dan client tidak memperbaharui permintaan kembali, maka nomor IP tersebut dikembalikan kepada DHCP Server, dan server dapat memberikan nomor IP tersebut kepada Client yang membutuhkan. Lama periode ini dapat ditentukan dalam menit, jam, bulan atau selamanya. Jangka waktu disebut leased period.

Kelebihan DHCP


1. Memudahkan dalam transfer data kepada PC client lain atau PC server.
2. DHCP menyediakan alamat-alamat IP secara dinamis dan konfigurasi lain. DHCP ini             didesain untuk melayani network yang besar dan konfigurasi TCP/IP yang                             kompleks.

3. DHCP memungkinkan suatu client menggunakan alamat IP yang reusable, artinya               alamat IP tersebut bisa dipakai oleh client yang lain jika client tersebut tidak sedang             menggunakannya (off).
4. DHCP memungkinkan suatu client menggunakan satu alamat IP untuk jangka waktu             tertentu dari server.
5. DHCP akan memberikan satu alamat IP dan parameter-parameter kofigurasi                         lainnya kepada client.


https://hadi27.wordpress.com

Minggu, 21 Desember 2014


    Network Time Protocol (NTP) adalah sebuah protokol untuk sinkronisasi jam-jam sistem komputer di atas paket-switching, variabel-latency jaringan data. NTP menggunakan UDP pada port 123 sebagai lapisan transport. Ini dirancang khusus untuk melawan efek variabel laten dengan menggunakan jitter buffer. NTP juga mengacu pada referensi implementasi software yang didistribusikan oleh Proyek Pelayanan Publik NTP. 


    NTP merupakan salah satu tertua protokol internet masih digunakan (sejak sebelum 1985). NTP ini awalnya dirancang oleh Dave Mills dari University of Delaware, yang masih mempertahankan itu, bersama dengan tim relawan. 

    NTP menggunakan algoritma Marzullo, dan termasuk dukungan untuk fitur-fitur seperti lompatan detik. NTPv4 can usually maintain time to within 10 milliseconds (1/100 s) over the public Internet , and can achieve accuracies of 200 microseconds (1/5000 s) or better in local area networks under ideal conditions. Biasanya dapat mempertahankan NTPv4 waktu ke dalam waktu 10 milidetik (1 / 100 s) melalui publik internet, dan dapat mencapai akurasi dari 200 mikrodetik (1 / 5000 s) atau lebih baik dalam area lokal jaringan di bawah kondisi ideal. 

    NTP provides Coordinated Universal Time (UTC) . NTP menyediakan Coordinated Universal Time (UTC). No information about time zones or daylight saving time is transmitted; this information is outside its scope and must be obtained separately. Tidak ada informasi mengenai zona waktu atau daylight saving time ditularkan; informasi ini di luar lingkup dan harus diperoleh secara terpisah. In isolated LANs, NTP could in principle be used to distribute a different time scale (eg local zone time), but this is uncommon. Dalam LAN terisolasi, NTP pada prinsipnya dapat digunakan untuk mendistribusikan skala waktu yang berbeda (misalnya zona waktu lokal), tapi ini jarang terjadi. 

     Rincian operasional NTP yang ditetapkan dalam RFC 778, RFC 891, RFC 956, dan RFC 1305. Pelaksanaan rujukan saat ini adalah versi 4 (NTPv4); Namun, pada 2005, hanya versi hingga 3 (1992) telah didokumentasikan dalam RFC. The Internet Engineering Task Force NTP Working Group,standardisasi karya komunitas NTP sejak penerbitan RFC 1305. 

    Yang kurang pelaksanaan NTP kompleks, dengan menggunakan protokol yang sama namun tanpa memerlukan penyimpanan negara selama waktu yang lama, dikenal sebagai Simple Network Time Protocol (SNTP). Hal ini digunakan dalam beberapa perangkat embedded dan aplikasi mana akurasi tinggi waktunya tidak diperlukan (RFC 1361, RFC 1769, RFC 2030 dan RFC 4330).

     Hanya beberapa masalah keamanan telah diidentifikasi dalam pelaksanaan referensi dari basis kode NTP di 25 + tahun sejarahnya. NTP sendiri telah mengalami revisi dan peninjauan atas seluruh sejarah; tidak ada kelemahan keamanan yang pernah dilaporkan yang telah dilacak ke spesifikasi NTP.

    Saat ini basis kode untuk implementasi referensi keamanan telah menjalani audit dari beberapa sumber selama beberapa tahun sekarang, dan tidak ada yang dikenal berisiko tinggi kerentanan dalam perangkat lunak dirilis saat ini.


http://ardieferdicool.blogspot.com

Sabtu, 20 Desember 2014


  HypertextTransfer Protocol Secure (HTTPS) adalah banyak digunakan protokol komunikasi untuk komunikasi yang aman melalui jaringan komputer, terutama dengan penyebaran luas di Internet. Secara teknis, itu bukan protokol itu sendiri, melainkan merupakan hasil dari hanya layering Hypertext Transfer Protocol (HTTP) di atas SSL / TLS protokol, sehingga menambah kemampuan keamanan dari SSL / TLS untuk standar komunikasi HTTP.

     Dalam penyebaran populer di internet, HTTPS menyediakan otentikasi dari situs web dan web server terkait yang satu berkomunikasi dengan, yang melindungi melawan Man-in-the-middle serangan. Selain itu, ia menyediakan enkripsi dua arah komunikasi antara klien dan server, yang melindungi terhadap penyadapan dan merusak dan / atau penempaan isi komunikasi. 

    Dalam praktek, ini memberikan jaminan yang wajar bahwa seseorang berkomunikasi menggunakan web. situs yang satu dimaksudkan untuk berkomunikasi dengan (sebagai lawan penipu), serta memastikan bahwa isi dari komunikasi antara pengguna dan situs tidak dapat dibaca atau dipalsukan oleh pihak ketiga.

    Karena HTTPS bagian dari HTTP seluruhnya di atas TLS, seluruh protokol HTTP yang mendasari dapat dienkripsi. Ini termasuk URL request (yang halaman web tertentu diminta), parameter permintaan, header, dan cookies (yang sering mengandung informasi identitas tentang pengguna). Namun, karena host (situs web) alamat dan nomor port yang tentu bagian dari TCP / IP protokol yang mendasari, HTTPS tidak dapat melindungi pengungkapan mereka. 

  Dalam prakteknya ini berarti bahwa bahkan pada penyadap web dengan benar dikonfigurasi server masih dapat menyimpulkan alamat IP dan nomor port dari server web (kadang-kadang bahkan nama domain www.example.org misalnya, tetapi tidak beristirahat dari URL) yang satu berkomunikasi dengan serta jumlah (data yang ditransfer) dan durasi (panjang sesi) komunikasi, meskipun bukan isi dari komunikasi.

   Secara historis, koneksi HTTPS tersebut terutama digunakan untuk transaksi pembayaran pada World Wide Web, e-mail dan untuk transaksi sensitif dalam sistem informasi perusahaan. Pada 2010-an dan awal 2000-an, HTTPS mulai melihat digunakan secara luas untuk melindungi keaslian halaman pada semua jenis situs, mengamankan account dan menjaga komunikasi pengguna, identitas dan web browsing pribadi.   

http://sugenghandoyo.blogspot.com